Når en stor digital tjeneste får problemer, oppstår det raskt forvirring.
E-poster kommer kanskje ikke frem. Ansatte vet ikke om problemet ligger hos virksomheten eller leverandøren. IT-avdelingen mottar henvendelser, og brukerne begynner å vente på informasjon om når systemene fungerer igjen.
Det er akkurat denne situasjonen cyberkriminelle nå forsøker å utnytte.
Microsoft Threat Intelligence oppdaget 13. november 2026 en koordinert phishingkampanje med høyt volum rettet mot organisasjoner i flere bransjer.
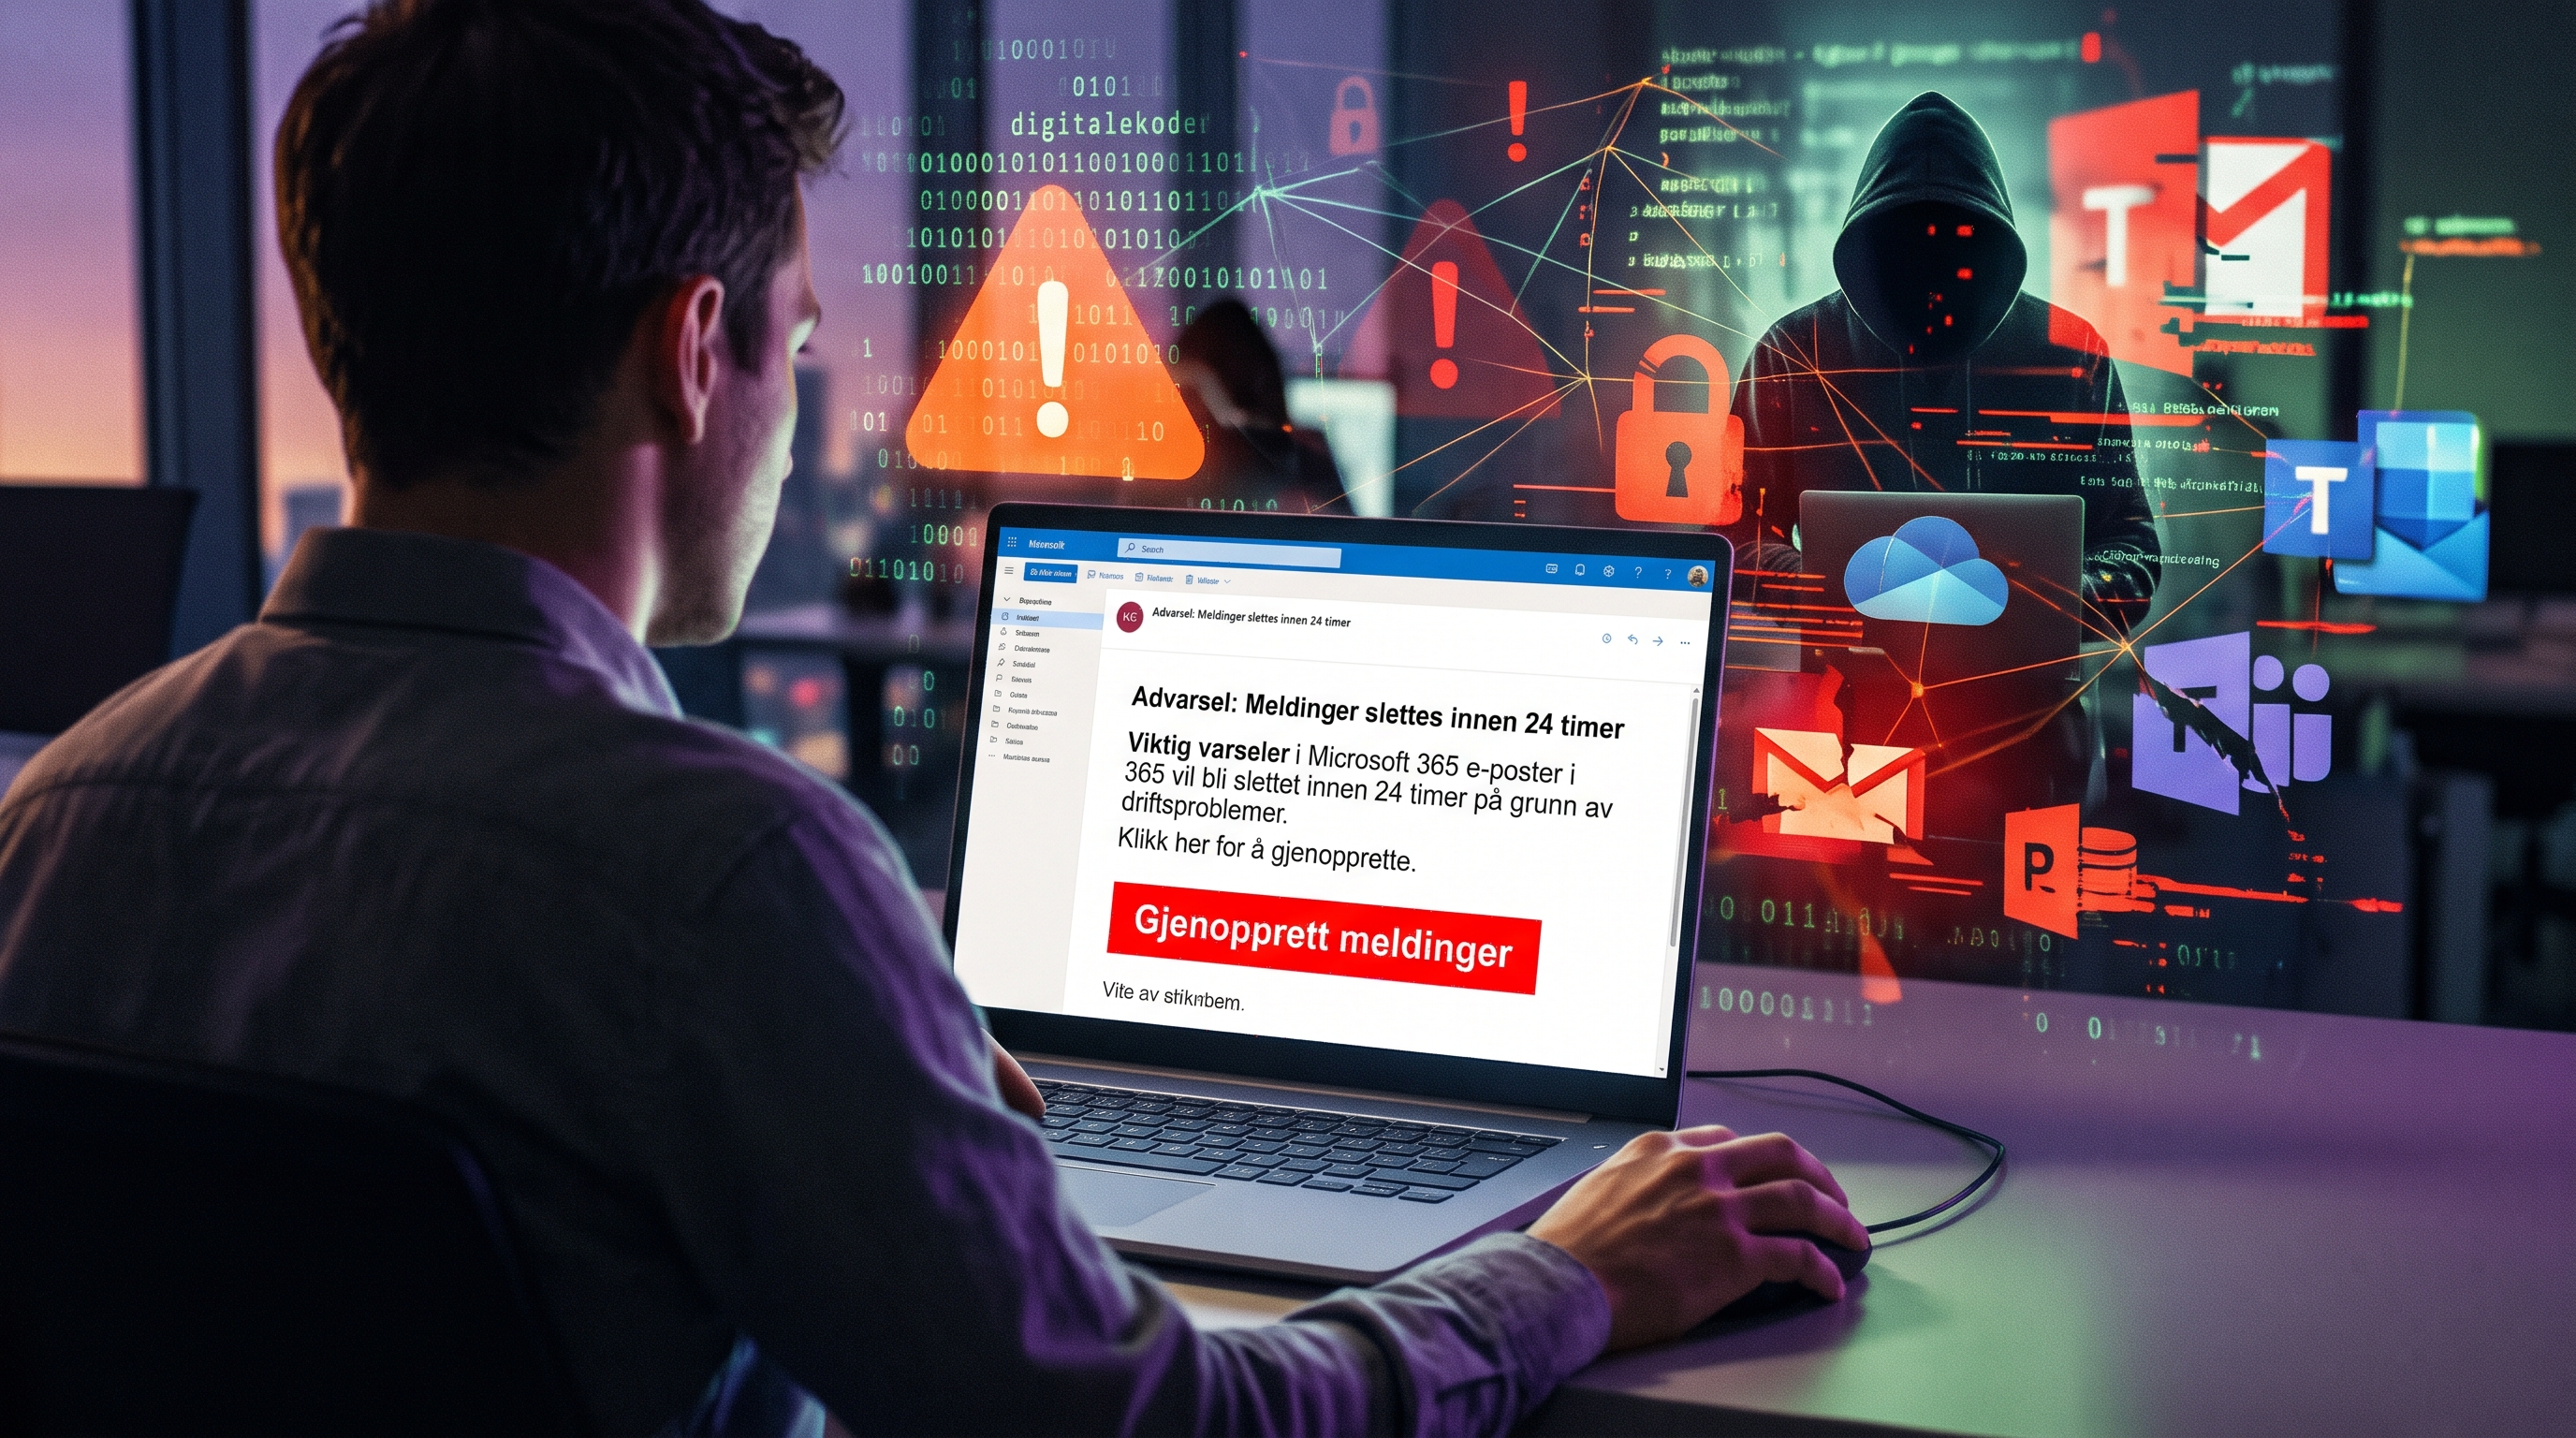
Angriperne utgir seg for å sende legitime statusmeldinger om Microsoft 365.
E-postene hevder at meldinger har blitt holdt tilbake som følge av en driftsforstyrrelse.
Så kommer pressmiddelet:
Mottakeren får beskjed om at meldingene vil bli slettet innen 24 timer dersom vedkommende ikke klikker på en lenke for å gjenopprette dem.
Meldingen ser ut som et vanlig driftsvarsel
Dette er en klassisk phishingmetode med en svært aktuell innpakning.
Angriperen trenger ikke overbevise mottakeren om en oppdiktet premie eller en mystisk faktura.
Mottakeren kan allerede vite at Microsoft har hatt problemer.
Dermed fremstår meldingen som mer troverdig.
Microsoft beskriver hvordan avsenderne bruker visningsnavn som skal ligne på legitime varsler om driftsstatus.
Emnefeltene varierer også.
Det gjør kampanjen vanskeligere å gjenkjenne ut fra én enkelt formulering.
Og når mottakeren åpner e-posten, møter vedkommende et budskap som krever rask handling.
«E-posten blir slettet innen 24 timer»
Tidsfristen er ikke tilfeldig.
En av de mest effektive teknikkene innen phishing er å skape tidspress.
Hvis brukeren får beskjed om at e-post, konto, dokumenter eller andre data snart blir slettet, reduseres tiden mottakeren bruker på å tenke kritisk.
I dette tilfellet hevder angriperne at e-poster som ble påvirket av driftsproblemene vil bli slettet innen 24 timer.
Mottakeren får samtidig en lenke som angivelig skal gjenopprette meldingene.
Det er denne lenken Microsoft advarer mot.
Microsoft tror målet er innloggingsinformasjon
Microsoft vurderer kampanjen som sannsynlig credential phishing.
Målet med slike angrep er å lure brukeren til å oppgi innloggingsinformasjon på en falsk side.
Metoden er velkjent.
Et offer klikker på en lenke i e-posten.
Nettsiden kan se ut som en Microsoft-side.
Brukeren blir bedt om å logge inn.
E-postadresse og passord sendes i stedet til angriperen.
Dersom angrepet lykkes, kan konsekvensene bli langt større enn én kompromittert e-postkonto.
En Microsoft 365-konto kan være nøkkelen til bedriften
Microsoft 365 brukes i mange virksomheter som langt mer enn en e-posttjeneste.
Den samme identiteten kan gi tilgang til tjenester som:
- Outlook
- Teams
- SharePoint
- OneDrive
- Microsoft 365 Apps
- interne dokumenter
- kontaktlister
- kalender
- samarbeidsområder
- andre applikasjoner koblet mot Microsoft Entra ID
Dermed kan en stjålet konto bli et springbrett videre inn i virksomheten.
Angriperen kan få tilgang til informasjon som gjør neste angrep enda mer troverdig.
Fra én konto til intern phishing
Microsoft peker på flere mulige konsekvenser dersom innloggingsinformasjon faktisk blir kompromittert.
En angriper kan forsøke å få tilgang til postkassen.
Der finnes ofte svært verdifull informasjon.
E-posthistorikken avslører hvem den ansatte kommuniserer med, hvilke prosjekter personen arbeider på, hvilke leverandører virksomheten bruker og hvordan intern kommunikasjon vanligvis ser ut.
Informasjonen kan deretter brukes til å angripe andre ansatte.
Forskjellen er at neste phishingmelding kan komme fra en ekte intern konto.
Det gjør den langt vanskeligere å avsløre.
Business Email Compromise kan bli neste steg
En kompromittert e-postkonto kan også brukes til såkalt Business Email Compromise, ofte forkortet BEC.
Dette er angrep hvor kriminelle manipulerer legitim forretningskommunikasjon.
Angriperen kan for eksempel forsøke å:
- endre betalingsinformasjon på en faktura
- sende falske betalingsinstrukser
- utgi seg for å være en leder
- be økonomiavdelingen gjennomføre en betaling
- kontakte kunder eller leverandører fra en ekte konto
- be ansatte dele sensitiv informasjon
Angriperens store fordel er at kommunikasjonen kan komme fra en faktisk Microsoft 365-konto i virksomheten.
Mottakeren ser riktig navn.
Riktig e-postadresse.
Kanskje til og med en eksisterende e-posttråd.
Dermed blir det vanskeligere å oppdage svindelen.
Angriperne kan manipulere innboksen
En detalj virksomheter bør være spesielt oppmerksomme på, er innboksregler.
Hvis angriperen får tilgang til en e-postkonto, kan det opprettes regler som automatisk flytter eller skjuler bestemte meldinger.
Det kan eksempelvis brukes til å skjule varsler, svar fra leverandører eller kommunikasjon med økonomiavdelingen.
Microsoft trekker spesifikt frem inbox-rule manipulation som en mulig risiko etter kompromittering.
Dermed kan angriperen forsøke å operere i kontoen uten at brukeren umiddelbart ser hva som skjer.
Angrepet utnytter en virkelig hendelse
Det mest interessante med kampanjen er tidspunktet.
Cyberkriminelle følger nyhetsbildet.
Når banktjenester har problemer, sendes falske bankmeldinger.
Når skattemeldingen kommer, dukker falske skattevarsler opp.
Når store nettbutikker har kampanjer, kommer falske leveringsmeldinger.
Og når Microsoft 365 har driftsproblemer, kan angriperne sende falske servicevarsler.
Metoden fungerer fordi brukeren allerede har en grunn til å tro at meldingen kan være ekte.
Servicevarsler er spesielt effektive
Et falskt driftsvarsel har flere egenskaper som gjør det attraktivt for angriperen.
For det første forventer brukerne at IT-systemer sender automatiske varsler.
For det andre har slike meldinger ofte teknisk språk som mange ikke kjenner godt nok til å vurdere.
For det tredje er det normalt at ekte tjenester sender lenker til administrasjonssider og supportportaler.
Og til slutt er brukeren motivert til å løse problemet raskt.
Hvis Outlook allerede har oppført seg unormalt, kan en melding om at «e-postene dine må gjenopprettes» virke langt mer troverdig enn den ellers ville gjort.
Kampanjen er mer avansert enn én dårlig phishingmail
Microsoft beskriver flere teknikker som indikerer at kampanjen er organisert.
Angriperne benytter blant annet bestemte avsenderdomener, varierende emnefelt og mottakerspesifikke sporingslenker.
Lenkene leder til en felles destinasjon utenfor Microsofts infrastruktur.
Variasjonene gjør også kampanjen vanskeligere å stoppe med en enkel regel som blokkerer ett bestemt emnefelt.
Dette illustrerer hvordan moderne phishingkampanjer kan gjennomføres i stort volum samtidig som meldingene tilpasses nok til å unngå enkelte enkle sikkerhetsfiltre.
Microsoft har ikke bekreftet at passord faktisk er stjålet
Det er samtidig viktig å være presis.
Microsoft vurderer aktiviteten som sannsynlig credential phishing.
Men selskapet opplyser at tilgjengelige data ikke bekrefter at innloggingsinformasjon faktisk er fanget opp.
Microsoft har heller ikke bekreftet levering av skadevare eller aktivitet etter eventuell kompromittering.
Det betyr ikke at kampanjen er ufarlig.
Men det betyr at man ikke bør beskrive hendelsen som et dokumentert masseinnbrudd i Microsoft 365-kontoer.
Det vi vet, er at phishingkampanjen eksisterer og forsøker å få mottakerne til å følge ondsinnede lenker.
Microsoft blokkerer de kjente domenene
Microsoft opplyser at Microsoft Defender blokkerer de ondsinnede domenene som er identifisert i kampanjen.
Microsoft Defender for Office 365 skal også blokkere og sette identifiserte phishingmeldinger i karantene.
Sikkerhetssystemer er imidlertid bare ett lag av forsvaret.
Phishingkampanjer endres kontinuerlig.
Nye domener kan registreres.
Teksten kan endres.
Avsendernavn kan byttes ut.
Den viktigste lærdommen er derfor ikke bare hvordan akkurat denne e-posten ser ut.
Det er metoden angriperne bruker.
Slik bør du reagere på et Microsoft-driftsvarsel
Dersom du mottar en e-post om problemer med Microsoft 365, bør du unngå å bruke lenken i selve meldingen dersom du er usikker på om den er ekte.
Gå i stedet direkte til den kjente Microsoft-tjenesten eller virksomhetens interne IT-portal.
For administratorer kan Microsoft 365 Admin Center brukes til å kontrollere reelle driftsmeldinger og Service Health.
På den måten slipper brukeren å stole på lenken som kom i e-posten.
Se også nøye på avsenderdomenet.
At visningsnavnet inneholder «Microsoft», «Service Health» eller «Outage Notification» betyr ikke at e-posten faktisk kommer fra Microsoft.
Har du allerede klikket?
Å bare ha mottatt meldingen betyr ikke at kontoen er kompromittert.
Det samme gjelder nødvendigvis et klikk alene.
Men hvis du har skrevet inn Microsoft 365-passordet på en side du nå mistenker var falsk, bør hendelsen behandles som et mulig kompromiss.
For en virksomhet bør IT- eller sikkerhetsansvarlig varsles umiddelbart.
Passordet bør endres.
Eksisterende sesjoner bør vurderes tilbakekalt.
Innloggingslogger bør gjennomgås for ukjente lokasjoner, IP-adresser eller enheter.
MFA-metoder bør kontrolleres.
Det bør også undersøkes om angriperen har opprettet nye innboksregler eller videresending.
Og dersom brukeren har administratorrettigheter, kan hendelsen kreve en større sikkerhetsgjennomgang.
MFA er viktig, men ikke hele løsningen
Flerfaktorautentisering gjør det betydelig vanskeligere å misbruke et stjålet passord.
Men virksomheter bør ikke anta at enhver form for MFA eliminerer phishing.
Moderne angripere kan bruke metoder som forsøker å stjele både legitimasjon og aktive sesjoner.
Derfor anbefales stadig sterkere former for autentisering.
Phishing-resistente løsninger som passkeys og FIDO2-baserte sikkerhetsnøkler kan gi bedre beskyttelse enn autentiseringsmetoder hvor brukeren manuelt må godkjenne en forespørsel eller skrive inn en kode.
Når verden følger med, gjør hackerne det samme
Phishingkampanjen etter Microsoft 365-problemene illustrerer et stadig viktigere trekk ved moderne cyberkriminalitet.
Angripere opererer ikke i et vakuum.
De følger med på hva brukerne er opptatt av.
De vet hvilke tjenester som har problemer.
De vet hvilke hendelser mediene omtaler.
Og de vet hvilke meldinger brukerne forventer å motta.
Det betyr at store IT-hendelser skaper to utfordringer samtidig.
Den første er selve driftsproblemet.
Den andre begynner når kriminelle forsøker å utnytte forvirringen etterpå.
For Microsoft 365-brukere betyr det at et system som nettopp har vært nede ikke bare kan føre til tap av produktivitet.
Driftsproblemene kan også bli lokkemiddelet i det neste cyberangrepet.